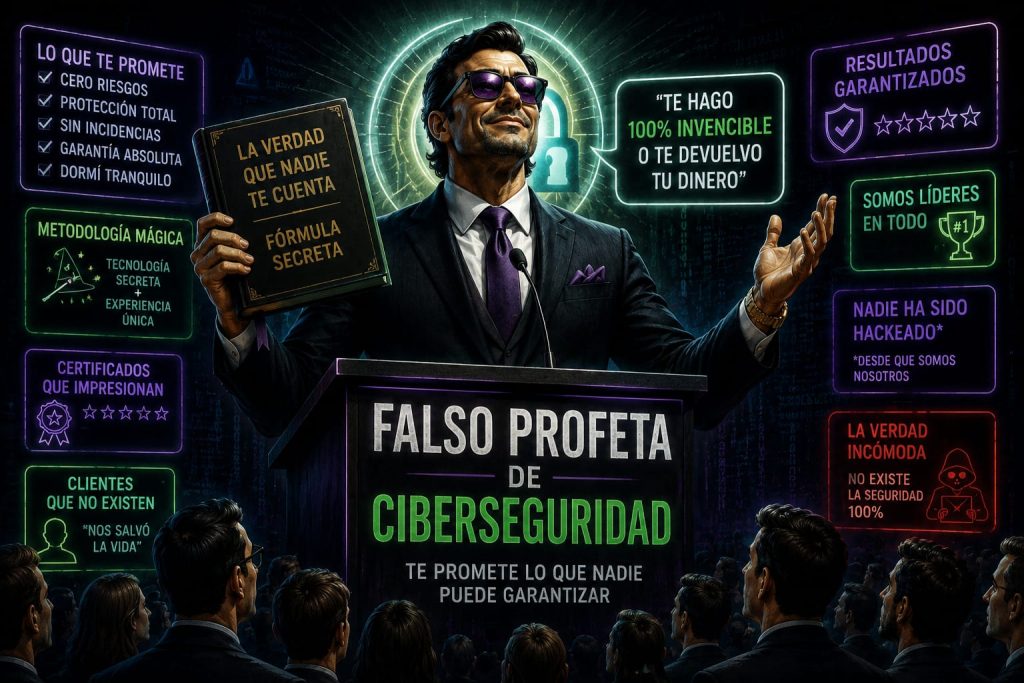
En Uruguay se vive un auge acelerado del “negocio de la ciberseguridad”, pero ese crecimiento no está necesariamente orientado a proteger al país, sino a facturar. En un mercado pequeño y con poca madurez técnica, proliferan “expertos” formados a golpe de cursos exprés y consultoras que venden miedo más que soluciones.
Muchos creen que con estudiar ciberseguridad ya están listos para brindar servicios, pero la realidad es que la seguridad no puede existir sin experiencia previa en IT. Sin haber trabajado en infraestructura, redes, sistemas, soporte o administración, es imposible comprender las prioridades reales de cada empresa o saber por dónde empezar. Las vulnerabilidades críticas casi siempre están en los errores básicos, y quien no entiende el funcionamiento del día a día de una empresa, no puede protegerla.
#1. Un boom de “expertos” sin experiencia práctica
En los últimos años aparecieron en Uruguay decenas de consultores que:
- hacen cursos cortos y ya se presentan como “hackers éticos”,
- repiten conceptos teóricos sin saber aplicarlos,
- no entienden cómo funcionan los sistemas dentro de una empresa,
- entregan informes vistosos pero sin acciones concretas,
- y venden una imagen hollywoodense de la ciberseguridad.
Sin haber pasado por el mundo real de IT, sin haber sufrido caídas, incidentes, errores de configuración o problemas de infraestructura, no se puede ofrecer seguridad real.
#2. La industria apunta arriba: las grandes empresas
Los proveedores uruguayos se enfocan casi exclusivamente en:
- Bancos,
- Aseguradoras,
- Grandes corporaciones con presupuestos altos.
Ahí está la plata, los contratos estables y el prestigio. Pero no necesariamente el mayor impacto para el país.
#3. Las PYMEs: las más vulnerables y las más ignoradas
Las PYMEs representan más del 90% del país, pero están prácticamente abandonadas.
Carecen de:
- Personal especializado en IT,
- Políticas básicas,
- Buenos respaldos,
- Configuraciones mínimas,
- Contraseñas seguras y MFA,
- Actualizaciones al día,
- Cultura interna de seguridad.
Son el blanco perfecto para los atacantes… pero nadie las prioriza porque no son tan rentables.
#4. Servicios irreales para empresas pequeñas
Cuando una PYME busca ayuda, recibe:
- Propuestas demasiado caras,
- Auditorías que no sirven para su tamaño,
- Políticas copiadas de internet,
- Recomendaciones teóricas imposibles de aplicar,
- Soluciones corporativas para problemas básicos.
En lugar de arrancar por lo esencial —configuraciones, prácticas simples, eliminar vulnerabilidades básicas— se ofrecen soluciones desproporcionadas que no resuelven nada.
#5. Uruguay invierte más dinero, pero no está más protegido
La ecuación es sencilla:
La industria mira hacia arriba donde hay dinero. Los atacantes miran hacia abajo donde no hay defensa.
Así, la brecha aumenta: más consultores, más marketing, más cursos… pero las vulnerabilidades fundamentales siguen sin atenderse, especialmente en las PYMEs.
#6. Lo que realmente necesitan las PYMEs
No códigos de colores ni marcos internacionales complejos. Necesitan:
- Copias de seguridad automáticas y correctas,
- Filtros antiphishing,
- MFA y buenas contraseñas,
- Reuters configurados como corresponde,
- Sistemas actualizados,
- Un plan simple de respuesta,
- Capacitación práctica, sin show,
- Revisar las vulnerabilidades básicas antes de hablar de cosas avanzadas.
Y sobre todo necesitan profesionales que sepan de IT real, no solo teoría.
#7. El problema de fondo
El país no necesita más títulos ni más cursos. Necesita profesionales que:
- Hayan trabajado en infraestructura, redes, sistemas y soporte,
- Conozcan cómo funciona una empresa por dentro,
- Entiendan sus prioridades y limitaciones,
- Sepan por dónde empezar: lo básico,
- Y construyan seguridad desde abajo, no desde el marketing.
Sin esa experiencia, todo lo demás es humo.
Conclusión final
La ciberseguridad en Uruguay se volvió una moda rentable. Muchos entran buscando facturar, no proteger. Se enfocan en las grandes empresas porque pagan más, dejando a las PYMEs —las más vulnerables— totalmente expuestas.
Y mientras sigan apareciendo “expertos” que solo inyectan miedo a los clientes, sin experiencia real en IT, sin comprender las necesidades y prioridades de cada empresa, seguiremos viendo más informes que soluciones, más humo que seguridad, y un país que invierte más pero no necesariamente está mejor protegido
Chamz.